문제 해결
Mixed Content — HTTPS 페이지의 HTTP API 차단
- 문제
- HTTPS 페이지에서 HTTP API 요청이 브라우저에 차단되어 통신이 되지 않았습니다.
- 해결
- ALB에 ACM 인증서를 연결해 API도 HTTPS로 제공하고, 프론트엔드 배포 시 HTTPS API 주소를 주입했습니다.
- 결과
- 브라우저의 Mixed Content 차단 없이 프론트엔드에서 API를 호출할 수 있게 했습니다.
PROJECT 08
풀스택 애플리케이션 배포 자동화 파이프라인
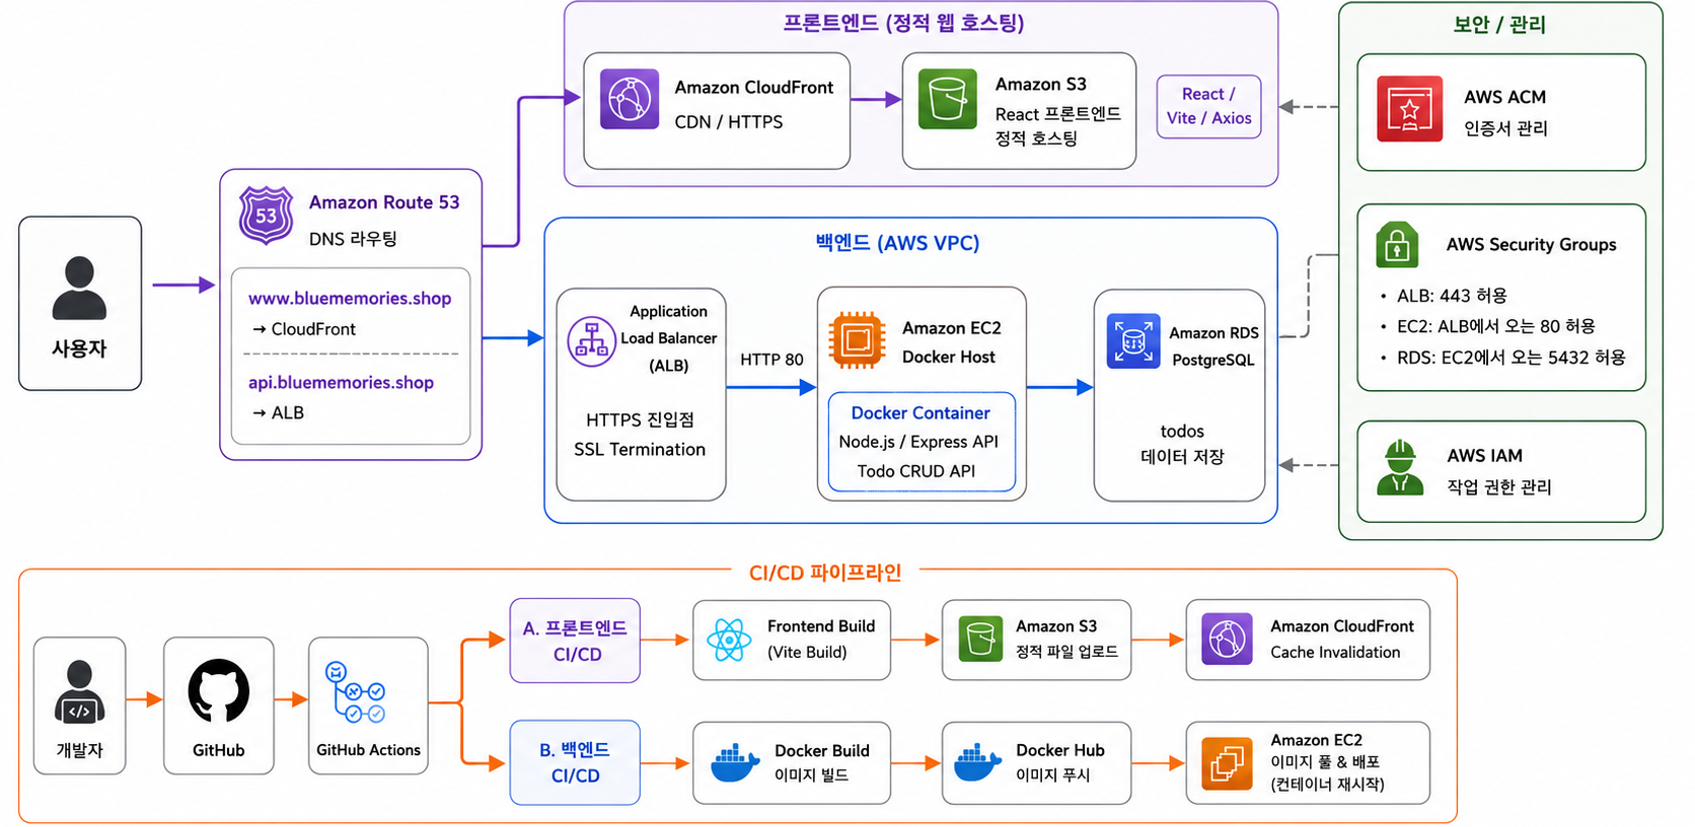
AWS Deploy는 로컬에서만 동작하던 Todo 웹 애플리케이션을 AWS에 실제 서비스 형태로 배포한 1인 인프라 실습 프로젝트입니다. React 화면은 S3와 CloudFront로, Node.js/Express API는 Docker 이미지로 만들어 ALB 뒤 EC2에, 데이터는 RDS PostgreSQL에 두고, Route 53과 ACM으로 도메인과 HTTPS를 연결했습니다. 프론트엔드와 백엔드 모두 GitHub Actions로 빌드·배포를 자동화했습니다.
정적 화면과 API 배포 경로를 분리하고 GitHub Actions로 자동화했습니다.
01
Vite 빌드 결과를 S3에 올리고 CloudFront로 배포하며 캐시를 무효화합니다.
Docker 이미지를 빌드해 Docker Hub에 올리고 EC2 컨테이너를 교체합니다.
ALB와 ACM 인증서로 API를 HTTPS로 제공합니다.
RDS PostgreSQL에 SSL로 연결하고, 연결 정보는 환경 변수로 주입합니다.
Route 53으로 화면과 API 도메인을 연결합니다.
Security Group으로 ALB → EC2, EC2 → RDS 경로만 허용합니다.
02
정적 리소스는 S3·CloudFront, 동적 API는 ALB·EC2, 데이터는 RDS로 경로를 분리했습니다. GitHub Actions 코드는 저장소에서 확인할 수 있고 AWS 리소스 연결은 콘솔 구성과 README 아키텍처로 관리했습니다.
www(프론트)와 api(백엔드) 레코드를 각각 CloudFront와 ALB로 라우팅
React 빌드 산출물을 S3 오리진에서 받아 CDN으로 배포, us-east-1 ACM 인증서 사용
ap-northeast-2 인증서로 HTTPS(443)를 종료하고 EC2로 트래픽 전달
Node.js 서버를 컨테이너로 실행하고 GitHub Actions의 SSH 배포 대상으로 사용
Node.js 서버의 영속 데이터 저장소로 사용하고 환경 변수와 SSL 옵션으로 연결
push를 트리거로 프론트는 S3에, 백엔드는 EC2에 배포하는 파이프라인 실행
03
전체 서비스 안에서 직접 구현하거나 공동으로 맡은 기능입니다.
React Build 산출물을 S3 정적 호스팅에 올리고 CloudFront CDN으로 배포
GitHub Actions에서 Docker 이미지를 빌드해 EC2 컨테이너로 배포
Node.js 서버가 환경 변수로 RDS PostgreSQL 연결 정보를 주입받고 SSL 옵션을 사용하도록 구성
HTTPS 프론트엔드에서 HTTP API가 차단되는 문제를 해결하기 위해 ALB와 ACM을 사용하는 HTTPS API 구조를 AWS 콘솔에서 구성
Route 53과 ACM을 이용한 도메인·인증서 연결을 구성하고 저장소 README에 전체 요청 경로를 문서화
기여 범위
별도 AWS 배포 실습입니다. self-hosted Runner·SSM 전환은 검토한 대안이며 현재 적용한 방식은 GitHub-hosted Runner의 SSH 배포입니다.
04
문제와 해결, 확인한 결과를 적고 실제 코드와 테스트를 근거로 붙였습니다.
문제 해결
문제 해결
문제 해결
현재의 한계
GitHub Actions 워크플로와 애플리케이션 연결 코드는 저장소에서 검증할 수 있습니다. Route 53·ACM·ALB·Security Group의 실제 상태와 당시 장애 로그는 IaC로 관리되지 않아 AWS 콘솔 구성 경험으로 구분해 설명합니다.
05
기술 이름보다 해결하려던 작업과 적용 이유를 적었습니다.
정적 빌드 산출물을 API 서버와 분리해 CDN을 통해 제공합니다.
HTTPS 화면의 HTTP API 요청이 차단되는 문제를 API 경로의 인증서와 프로토콜 구성으로 해결했습니다.
프론트는 S3, 서버는 컨테이너 이미지와 EC2로 나눠 각각의 배포 단계를 구성했습니다.
06
배포 장애를 애플리케이션 코드와 인프라 설정으로 나눠 확인했습니다. 로그와 설정으로 확인한 사실과 당시 기록이 남지 않은 추정을 구분하는 것이 장애 설명의 기준이 됐습니다.